Le bon contrôle ne place pas une personne derrière chaque clic. Il définit ce que l'équipe autonome peut exécuter, ce qui doit être échantillonné et ce qui exige une décision avant effet.
Demander une validation humaine pour chaque action d'une équipe autonome ne crée pas automatiquement un système plus sûr. Ce choix peut ralentir le flux, déplacer la responsabilité vers une file d'approbations et encourager une confirmation routinière. À l'inverse, supprimer toute validation parce que le système a obtenu de bons résultats en test expose l'entreprise à des effets qu'elle n'a peut-être jamais observés. La bonne unité de conception n'est donc pas « avec ou sans humain », mais le niveau d'autorité accordé pour une action donnée.
Une politique robuste distingue au moins cinq niveaux : exécution directe, exécution suivie d'un échantillonnage, arrêt sur exception, approbation avant effet, puis double contrôle ou interdiction. Le passage d'un niveau au suivant dépend de la conséquence métier, de la réversibilité, de la qualité des preuves, de la nouveauté du cas et de l'autorité juridique ou financière engagée. Le modèle utilisé compte, mais il ne remplace jamais cette analyse opérationnelle.
Pour Atlensia, cette politique relie le rôle de l'équipe autonome, ses accès aux outils, les règles de passage de relais et la traçabilité. Elle ne doit pas être cachée dans un prompt ni résumée à un seuil de confiance produit par le modèle. Elle doit devenir un contrat lisible entre le métier, le propriétaire du processus, la sécurité et les personnes chargées de la supervision.
Une approbation n'est utile que si elle peut changer l'action
Un bouton « approuver » n'apporte aucun contrôle si la personne ne comprend pas la proposition, ne voit pas les éléments qui l'étayent ou ne dispose pas du pouvoir de la modifier. L'Information Commissioner's Office britannique décrit une revue humaine significative comme une revue menée par une personne possédant les connaissances, l'expérience, l'autorité et l'indépendance nécessaires pour contester une décision. Son cadre opérationnel recommande aussi une charge gérable, une formation adaptée et la journalisation des décisions de contestation ou de remplacement.
Ces conditions permettent de distinguer un contrôle effectif d'un geste rituel. Si une demande arrive sans identité vérifiée, sans source, sans explication de la règle appliquée et sans formulation précise de la décision attendue, le réviseur doit reconstruire le dossier. S'il reçoit des centaines de cas similaires avec une échéance trop courte, il finit par confirmer le flux. S'il ne peut qu'accepter ou rejeter sans corriger l'action, l'organisation perd une partie de l'information nécessaire pour améliorer le système.
La validation doit donc être conçue comme une décision autonome avec son propre contrat. Son entrée contient les preuves, les incertitudes et l'effet proposé. Son résultat est une approbation, une modification, un rejet ou une demande d'information. Son auteur et son motif sont conservés. Son délai attendu est compatible avec le processus métier. Sans ces éléments, l'humain est présent dans l'interface, mais absent de la gouvernance.
Commencer par l'effet, pas par la tâche
Deux actions techniquement similaires peuvent exiger des contrôles différents. Rédiger un courriel interne et rédiger une réponse contractuelle mobilisent la même capacité de génération, mais pas la même autorité. Mettre à jour une étiquette dans un CRM et modifier les coordonnées bancaires d'un fournisseur sont deux écritures, pourtant leur impact et leur réversibilité n'ont rien de comparable. La politique doit donc classer l'effet produit, pas seulement l'outil appelé.
L'effet se décrit par ce qui change dans le monde de l'entreprise. Une donnée est-elle créée, communiquée ou supprimée ? Un accès est-il accordé ? Un paiement, un engagement ou un délai est-il déclenché ? Une personne externe peut-elle s'appuyer sur le résultat ? L'action peut-elle être annulée complètement, rapidement et sans conséquence secondaire ? Ces questions forment une base plus stable que la probabilité déclarée par un modèle.
La force de la preuve complète cette lecture. Une action fondée sur une règle explicite, une identité confirmée et des données de référence à jour peut recevoir davantage d'autonomie qu'une action fondée sur un rapprochement approximatif ou un document non vérifié. La nouveauté compte également : un cas conforme à un chemin déjà évalué n'est pas équivalent à une combinaison de données, d'outil et de contexte jamais testée.
Transformer la tolérance au risque en règle exécutable
Le NIST AI Risk Management Framework 1.0, publié en 2023 et en cours de révision en 2026, demande aux organisations d'adapter les activités de gestion des risques à leur tolérance au risque. Il invite aussi à documenter les rôles, les responsabilités, les limites de connaissance du système et les processus de supervision humaine. Ce cadre ne fournit pas un seuil universel. Il impose plutôt de rendre le contexte et les responsabilités explicites.
Une règle d'approbation exécutable doit répondre à quatre questions. Quelle condition fait monter le niveau de contrôle ? Quelle preuve permet de rester au niveau actuel ? Qui possède l'autorité pour approuver l'effet ? Que se passe-t-il si la revue n'arrive pas à temps ? Ces réponses doivent être évaluées avant l'appel à l'outil, car une approbation demandée après une action irréversible ne constitue plus une barrière. Elle devient un constat.
Dans une architecture Atlensia, l'Operating Layer peut porter cette séparation entre intention et autorité : l'équipe autonome prépare une action, la politique évalue ses attributs, le bon niveau de contrôle est appliqué, puis l'effet et sa preuve sont tracés. Cette description est un modèle de conception, pas l'affirmation qu'une règle unique convient à tous les processus. Chaque entreprise doit relier la politique à ses systèmes de référence, à ses délégations et à ses obligations.
Cinq niveaux de contrôle plutôt qu'un interrupteur binaire
L'échelle suivante représente une progression de l'autorité accordée. Elle ne classe pas un workflow une fois pour toutes. Un même flux peut exécuter directement les cas ordinaires, arrêter les exceptions et interdire une action particulière. Le niveau appartient donc à une action dans un contexte, pas au nom de l'agent ni à l'équipe entière.
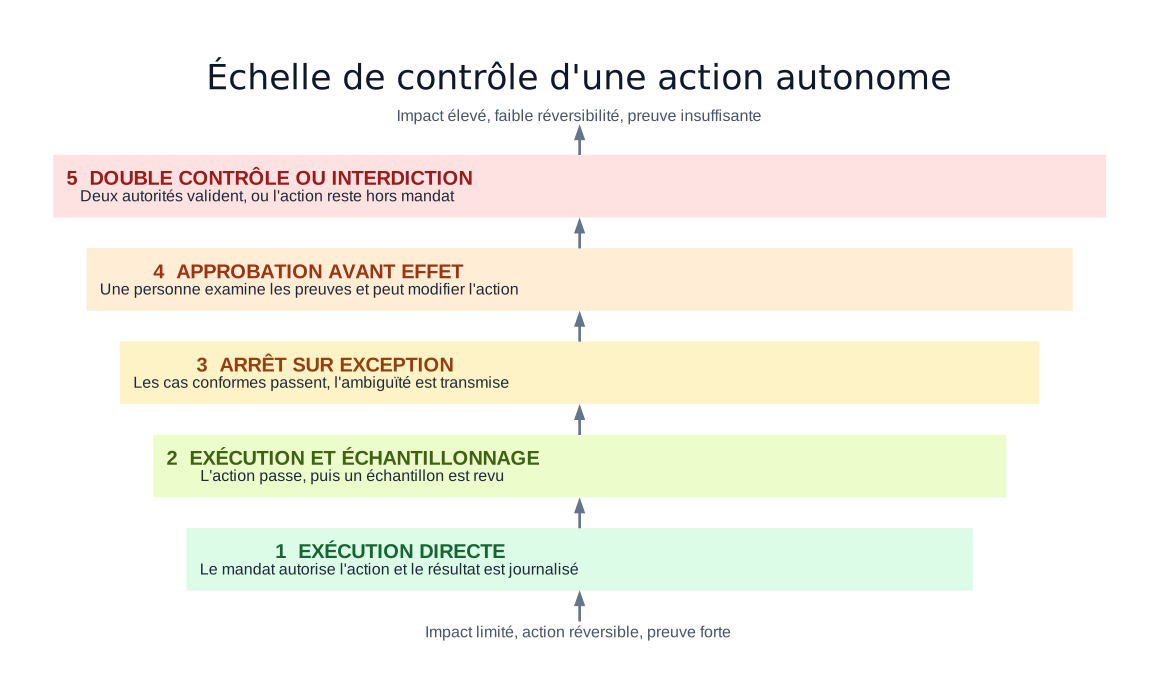
Schéma Atlensia : le niveau de contrôle augmente lorsque l'effet devient plus important, moins réversible ou moins bien étayé par les preuves disponibles.
Le premier niveau convient aux effets limités, réversibles et bien instrumentés. Le deuxième remplace la validation individuelle par une revue statistique ou ciblée afin de détecter une dérive sans bloquer chaque cas. Le troisième laisse passer les cas conformes au mandat et suspend ceux qui franchissent un seuil d'ambiguïté. Le quatrième exige une décision humaine avant tout effet. Le cinquième ajoute une séparation des responsabilités ou maintient l'action hors du mandat autonome.
Cette échelle évite de confondre contrôle et friction. Ajouter une approbation partout peut diminuer la qualité de la supervision en dispersant l'attention. Inversement, l'échantillonnage n'est pertinent que si les erreurs sont détectables après coup et si leur conséquence reste récupérable. Une action à fort impact ne devient pas acceptable simplement parce que son taux d'erreur moyen est faible.
Une grille de décision pour classer chaque action
La politique gagne en cohérence lorsque chaque action est évaluée selon les mêmes dimensions. La grille ci-dessous fournit un point de départ. Les exemples sont illustratifs et doivent être adaptés aux délégations, aux systèmes et aux exigences réglementaires de l'organisation.
| Situation | Impact potentiel | Réversibilité | Preuve disponible | Niveau conseillé | Contrôle complémentaire |
|---|---|---|---|---|---|
| Ajouter une étiquette interne non décisionnelle | Limité | Forte | Règle et source identifiées | Exécution directe | Journal et capacité de correction |
| Enrichir une fiche avec une donnée publique | Limité à modéré | Forte | Source datée et identité confirmée | Exécution puis échantillonnage | Suivre corrections et obsolescence |
| Router une demande vers une file interne | Modéré | Forte | Critères testés, mais cas ambigus possibles | Arrêt sur exception | Seuil d'ambiguïté et reprise humaine |
| Envoyer un message externe préapprouvé | Modéré à élevé | Faible après envoi | Identité, consentement et modèle validés | Approbation ou mandat très borné | Limites de fréquence et journal complet |
| Modifier un droit d'accès | Élevé | Variable | Demande et propriétaire vérifiés | Approbation avant effet | Séparation demandeur, approbateur et exécuteur |
| Modifier une donnée bancaire ou déclencher un paiement | Très élevé | Faible | Plusieurs sources indépendantes | Double contrôle ou hors mandat | Vérification hors canal et plafond financier |
La colonne « niveau conseillé » n'est pas une règle juridique. Elle montre comment raisonner. Une organisation peut imposer un contrôle plus strict en raison de sa politique interne, du secteur, du pays ou des personnes concernées. Elle peut aussi automatiser davantage une action lorsque sa réversibilité, ses plafonds et ses mécanismes de détection sont démontrés. L'important est de documenter la justification et de la tester dans les conditions réelles.
La confiance du modèle ne suffit pas à décider
Un score de confiance peut éclairer une règle, mais il ne mesure ni l'impact ni l'autorité. Selon la technique employée, ce score peut représenter une probabilité calibrée, une similarité, une marge entre classes ou une auto-évaluation textuelle. Ces valeurs ne sont pas interchangeables. Elles peuvent aussi se dégrader lorsque les données, le contexte ou l'outil changent.
La méta-analyse publiée en octobre 2024 par Michelle Vaccaro, Abdullah Almaatouq et Thomas Malone a étudié 106 expériences et 370 tailles d'effet comparant l'humain seul, l'IA seule et leur combinaison. En moyenne, les systèmes humain-IA faisaient moins bien que le meilleur des deux pris séparément, avec des pertes particulièrement observées dans les tâches de décision. Les auteurs soulignent une forte hétérogénéité entre études et ne concluent pas qu'aucune collaboration ne fonctionne. Leur résultat montre plutôt qu'ajouter un humain à une sortie ou afficher une explication ne garantit pas une meilleure performance.
La politique d'approbation doit donc combiner plusieurs signaux : qualité de la preuve, conformité au chemin attendu, conséquence, réversibilité, nouveauté et performance observée de la combinaison humain-système. Si le score du modèle sert de déclencheur, il doit être calibré sur le cas d'usage, surveillé en production et accompagné d'une voie de repli. Un nombre seul ne doit jamais porter toute la décision d'autorité.
Préserver l'attention humaine avec l'échantillonnage
La revue par échantillonnage convient aux actions répétitives dont les erreurs sont observables, corrigibles et suffisamment faibles en conséquence. Elle libère l'attention pour les cas qui exigent un jugement, tout en produisant une mesure continue. L'échantillon ne doit toutefois pas être purement confortable. Il doit couvrir les segments rares, les nouvelles sources, les changements de modèle, les anomalies et les périodes où la performance se dégrade.
Le NIST AI RMF Playbook recommande de documenter le degré de supervision, les remplacements par les opérateurs, les erreurs ou plaintes, les délais de réponse et les activités d'arbitrage. Ces éléments permettent de mesurer non seulement le système, mais le dispositif de contrôle. Un taux d'approbation proche de 100 % peut signifier que le système est excellent. Il peut aussi révéler que les cas présentés sont trop faciles, que les réviseurs manquent de temps ou qu'ils ne disposent pas d'une véritable alternative.
L'échantillonnage doit être relié à une règle d'escalade. Si un segment dépasse la tolérance d'erreur, si les corrections se concentrent sur une même cause ou si la revue devient impossible dans le délai prévu, l'action remonte temporairement vers un niveau plus strict. Lorsque les preuves montrent une amélioration durable, le niveau peut être abaissé. La supervision devient ainsi un système adaptatif, pas une formalité figée.
Concevoir un dossier de validation réellement révisable
La personne chargée d'approuver ne devrait pas avoir à parcourir tout l'historique de l'équipe autonome. Le dossier doit présenter l'objectif, l'action proposée, l'objet concerné, les sources utilisées, la règle déclenchée, les incertitudes, l'effet attendu et la possibilité de retour arrière. Il doit également préciser ce qui n'a pas été exécuté. Cette dernière information évite qu'une proposition soit confondue avec une action déjà engagée.
La vue doit montrer les alternatives pertinentes. Si le choix réel est d'envoyer, d'attendre ou de transmettre à un autre rôle, l'interface ne doit pas réduire la décision à oui ou non. Le réviseur doit pouvoir corriger une donnée, changer le chemin ou demander une preuve supplémentaire. Ces corrections doivent être tracées sans devenir automatiquement des données d'apprentissage, car une décision humaine peut elle aussi être erronée ou propre à un cas exceptionnel.
Le temps disponible fait partie du contrôle. Une validation sensible assortie d'un délai irréaliste produit une pression qui favorise l'acceptation. À l'inverse, une file sans délai défini bloque le processus et encourage les contournements. Le contrat de validation fixe donc un propriétaire, un délai, un remplaçant et le comportement en cas d'absence. Pour une action importante, l'expiration doit conduire à l'arrêt, pas à l'approbation implicite.
Les exigences juridiques sont un plancher ciblé, pas une politique universelle
L'article 14 du règlement européen sur l'intelligence artificielle, adopté en 2024, concerne les systèmes d'IA à haut risque. Il prévoit une supervision humaine proportionnée aux risques, au niveau d'autonomie et au contexte d'utilisation. Les personnes responsables doivent notamment pouvoir comprendre les capacités et limites pertinentes, surveiller les anomalies, éviter une confiance excessive, interpréter les sorties, ignorer ou inverser une sortie et interrompre le système dans un état sûr.
Ces exigences ne permettent pas d'affirmer que toute équipe autonome relève du régime des systèmes à haut risque. La classification dépend de l'usage et du cadre applicable. Elles offrent cependant un principe de conception solide : une supervision ne peut être efficace que si la personne a la compétence, l'information et l'autorité nécessaires, et si le système lui permet réellement d'intervenir.
Pour les usages hors de ce périmètre, l'entreprise a toujours besoin d'une politique interne. Les obligations de sécurité, de protection des données, de droit du travail, de finance ou de contrôle interne peuvent imposer d'autres barrières. Le propriétaire du processus doit faire valider ces exigences par les fonctions juridiques et de conformité compétentes plutôt que déduire une règle universelle d'un article de loi.
Tester le contrôle comme un composant du système
Avant la production, il ne suffit pas de tester si l'équipe autonome demande une validation au bon moment. Il faut vérifier si le réviseur reçoit la bonne information, comprend la décision, repère un cas incorrect et peut agir avant l'effet. Des scénarios volontairement ambigus, des preuves contradictoires et des indisponibilités du valideur permettent d'observer le comportement réel du dispositif.
En production, quatre mesures sont particulièrement instructives : la fréquence de déclenchement par segment, le délai avant décision, la part des propositions modifiées ou rejetées et les incidents qui auraient dû déclencher un contrôle plus strict. Ces mesures doivent être lues ensemble. Un temps très court et aucun rejet ne prouvent pas l'efficacité. Une hausse des rejets peut révéler une meilleure vigilance, une dérive du système ou une politique devenue trop permissive.
La revue périodique doit aussi examiner les actions qui n'ont jamais été présentées à un humain. Si la politique ne regarde que les cas escaladés, elle ne peut pas détecter un mauvais routage vers l'exécution directe. Des échantillons issus de chaque niveau, comparés aux résultats métier et aux incidents, rendent le contrôle vérifiable.
Conclusion
La validation humaine n'est ni un filet universel ni un obstacle qu'il faudrait supprimer. C'est un mécanisme d'autorité à calibrer pour chaque action. Plus l'effet est important, difficile à inverser, nouveau ou faiblement étayé, plus le contrôle doit intervenir avant l'exécution et mobiliser une personne capable de contester réellement la proposition.
La prochaine étape consiste à inventorier les actions qu'une équipe autonome peut produire, puis à attribuer à chacune un niveau de contrôle, une preuve minimale, un propriétaire, un délai et une règle de repli. Atlensia peut alors coordonner l'autonomie autour d'un mandat explicite : les cas ordinaires avancent, les exceptions sont arrêtées au bon endroit et l'attention humaine reste disponible pour les décisions où elle apporte une autorité et un jugement réels.
Sources primaires et références
NIST, Artificial Intelligence Risk Management Framework 1.0, janvier 2023. Le cadre relie gouvernance, cartographie, mesure et traitement des risques.
NIST, AI RMF Playbook, fonction Measure, mise à jour en cours en 2026
Union européenne, règlement 2024/1689 sur l'intelligence artificielle, article 14, 13 juin 2024