
La traçabilité devient exploitable lorsque chaque action peut être reconstruite sans transformer les journaux en copie incontrôlée des données de l'entreprise.
Une équipe autonome n'est pas auditable parce qu'elle conserve toutes ses conversations. Elle l'est lorsqu'une personne autorisée peut reconstruire une action importante : qui ou quoi l'a déclenchée, dans quel mandat, avec quelles règles et quelles sources, quel outil a été appelé, quelle validation a été obtenue et quel effet a réellement été produit dans le système métier. Cette distinction est décisive. Un historique exhaustif peut rester inutilisable pour l'enquête tout en multipliant les copies de données personnelles, de secrets commerciaux et d'instructions internes.
La bonne stratégie consiste donc à journaliser une chaîne de preuve, pas un flux de texte brut. Les métadonnées structurées doivent être conservées par défaut. Le contenu détaillé ne doit apparaître que lorsqu'il est nécessaire pour expliquer une exception, satisfaire une obligation applicable ou mener une investigation, avec expurgation, contrôle d'accès et durée de conservation. Cette méthode rejoint la logique d'Atlensia, où les rôles, les accès, les règles, les validations et les actions doivent rester lisibles sans déplacer le système de référence hors des outils de l'entreprise.
Une trace utile prouve un enchaînement, pas une conversation
Lorsqu'un agent prépare une réponse, consulte une base documentaire puis met à jour un CRM, trois couches différentes interviennent. La couche de raisonnement produit une proposition. La couche d'orchestration applique le rôle, les permissions et les validations. Le système métier enregistre l'effet officiel. Si le journal ne couvre que l'appel au modèle, il manque le moment où une intention devient une action. S'il ne couvre que l'écriture finale, il manque le mandat, les références et les contrôles qui expliquent pourquoi cette écriture a été autorisée.
Une piste d'audit exploitable relie donc les événements par un identifiant d'exécution stable. Elle ne cherche pas à exposer un raisonnement interne détaillé. Elle relie des faits observables : la demande reçue, l'identité de l'équipe et sa version de configuration, la politique évaluée, les références consultées, l'appel d'outil proposé, la décision humaine éventuelle, la réponse du système et l'état final. Ce modèle permet de répondre à une question opérationnelle précise sans dépendre d'une chronologie reconstituée manuellement à partir de plusieurs applications.
Le schéma suivant montre cette chaîne. Le journal d'audit n'est pas un nouveau système métier. Il conserve les identifiants, horodatages, versions, décisions et empreintes nécessaires pour relier les étapes, tandis que les documents et objets métier demeurent dans leurs applications propriétaires.
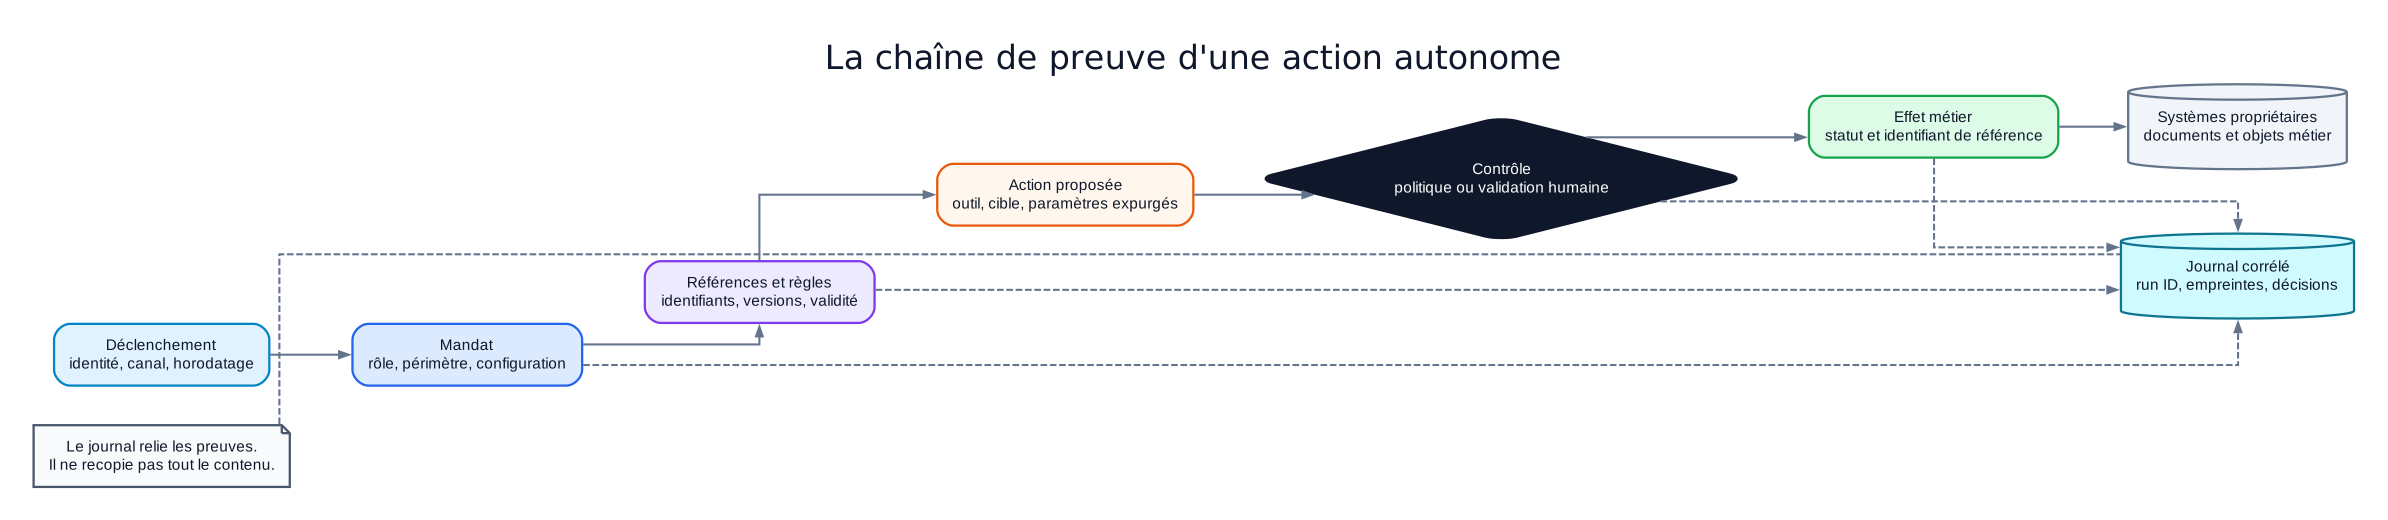
Schéma Atlensia : une piste d'audit relie des événements corrélés par un identifiant d'exécution, plutôt que de conserver une transcription brute de toute la session.
Cette séparation change la manière de diagnostiquer un incident. Une erreur de source, un refus de politique, une validation absente et un échec d'écriture ne sont plus regroupés sous l'étiquette vague de « mauvaise réponse de l'IA ». Chaque défaillance possède un point d'observation, un propriétaire et une action corrective distincte.
Six événements suffisent souvent à reconstruire une action
Le journal doit être conçu à partir des questions que les opérations, la sécurité et le contrôle interne devront réellement résoudre. Pour une action autonome qui peut modifier un dossier, communiquer avec un tiers ou engager un processus, six familles d'événements constituent un socle utile. Elles ne prescrivent pas un produit particulier. Elles définissent le minimum d'information nécessaire pour établir la continuité entre la demande initiale et l'effet final.
| Événement | Preuve minimale | Question à laquelle il répond | Contenu à éviter par défaut |
|---|---|---|---|
| Déclenchement | identifiant, canal, auteur ou système, horodatage | Pourquoi l'exécution a-t-elle commencé ? | message complet si une référence suffit |
| Mandat | rôle, version de configuration, périmètre, identités techniques | Quelle équipe pouvait agir et avec quels droits ? | secrets, jetons et valeurs de credentials |
| Références | identifiants des sources, version, date de validité | Quels faits ont étayé la proposition ? | copie intégrale des documents consultés |
| Contrôle | règle évaluée, résultat, motif codifié, niveau de risque | Quelle politique a autorisé, bloqué ou escaladé l'action ? | instruction interne sensible sans nécessité |
| Action | outil, opération, cible, paramètres expurgés, identifiant d'approbation | Qu'est-ce qui a été demandé au système métier ? | charge utile brute contenant des données inutiles |
| Résultat | statut, identifiant métier, effet observé, erreur éventuelle | Qu'est-ce qui a réellement changé ? | réponse complète du système si le statut et la référence suffisent |
Cette grille évite deux angles morts fréquents. Le premier consiste à enregistrer le texte produit par le modèle sans enregistrer la version de la règle ou l'identité technique qui a permis l'action. Le second consiste à considérer qu'un appel d'outil réussi prouve l'effet métier. Une API peut accepter une requête puis échouer plus tard, créer un doublon ou être compensée par un autre workflow. Le journal doit donc distinguer la requête, l'accusé technique et l'état métier confirmé.
Les conventions OpenTelemetry pour l'IA générative apportent un vocabulaire utile pour corréler des opérations comme invoke_agent, execute_tool et retrieval. Elles signalent aussi que les messages, instructions système, requêtes de recherche, arguments d'outils et résultats peuvent contenir des informations sensibles. Le point important n'est pas d'adopter tous les attributs disponibles, mais de conserver un schéma stable et interrogeable tout en traitant les contenus verbeux comme des données optionnelles, jamais comme un réflexe de collecte.
Tout enregistrer affaiblit parfois l'enquête
Une capture intégrale peut sembler rassurante au début d'un pilote. Elle simplifie le débogage tant que le volume reste faible et que les utilisateurs manipulent des données fictives. En production, le même choix crée un second patrimoine d'information : les prompts recopient des extraits de contrats, les résultats d'outils exposent des dossiers clients, les instructions décrivent les contrôles internes et les pièces jointes peuvent se retrouver dans un stockage d'observabilité moins protégé que l'application source.
Ce risque n'est pas théorique dans la conception des standards. OpenTelemetry classe de nombreux contenus génératifs comme potentiellement sensibles et prévoit des mécanismes d'activation explicite pour les attributs coûteux ou risqués. Le principe rejoint la minimisation des données du RGPD : les données personnelles doivent être adéquates, pertinentes et limitées à ce qui est nécessaire au regard de la finalité. Cela ne signifie pas qu'aucun contenu ne peut être conservé. Cela signifie que la finalité de preuve doit être définie avant la collecte, et non inventée après l'incident.
Une trace trop détaillée peut également rendre l'analyse plus lente. Une équipe de réponse à incident a besoin de filtrer par rôle, action, cible, politique, approbateur, résultat et niveau de risque. Si ces éléments n'existent que dans des blocs de texte non structurés, la recherche devient fragile. Le volume augmente, mais la preuve reste difficile à agréger. La structure doit donc venir avant la rétention du contenu.
Enfin, le journal ne doit pas devenir un accès indirect aux secrets que l'équipe autonome n'aurait pas le droit de révéler. Les mêmes principes de moindre privilège que ceux décrits dans notre article sur la sécurisation des accès d'une équipe autonome s'appliquent au stockage et à la consultation des traces. Un opérateur qui peut lire un statut d'exécution ne doit pas automatiquement pouvoir lire les données sources, les paramètres sensibles ou les copies scellées utilisées pour une enquête.
Trois niveaux de preuve évitent le choix entre aveuglement et surveillance totale
Une politique réaliste ne choisit pas entre « rien » et « tout ». Elle définit plusieurs niveaux de preuve. Le niveau normal conserve des métadonnées structurées, des identifiants de référence et des empreintes. Le niveau renforcé ajoute des extraits expurgés pour une exception, une opération sensible ou un contrôle qualité ciblé. Le niveau d'investigation conserve exceptionnellement une copie complète scellée, dans un espace séparé, avec accès nominatif, justification et expiration.
L'arbre suivant aide à décider du niveau approprié pour chaque type d'événement. La première question reste opérationnelle : la trace permet-elle de reconstruire l'action ? La deuxième porte sur la sensibilité. La troisième exige de démontrer que la charge utile complète est réellement nécessaire. Une simple préférence de débogage ne suffit pas à justifier une conservation plus intrusive.
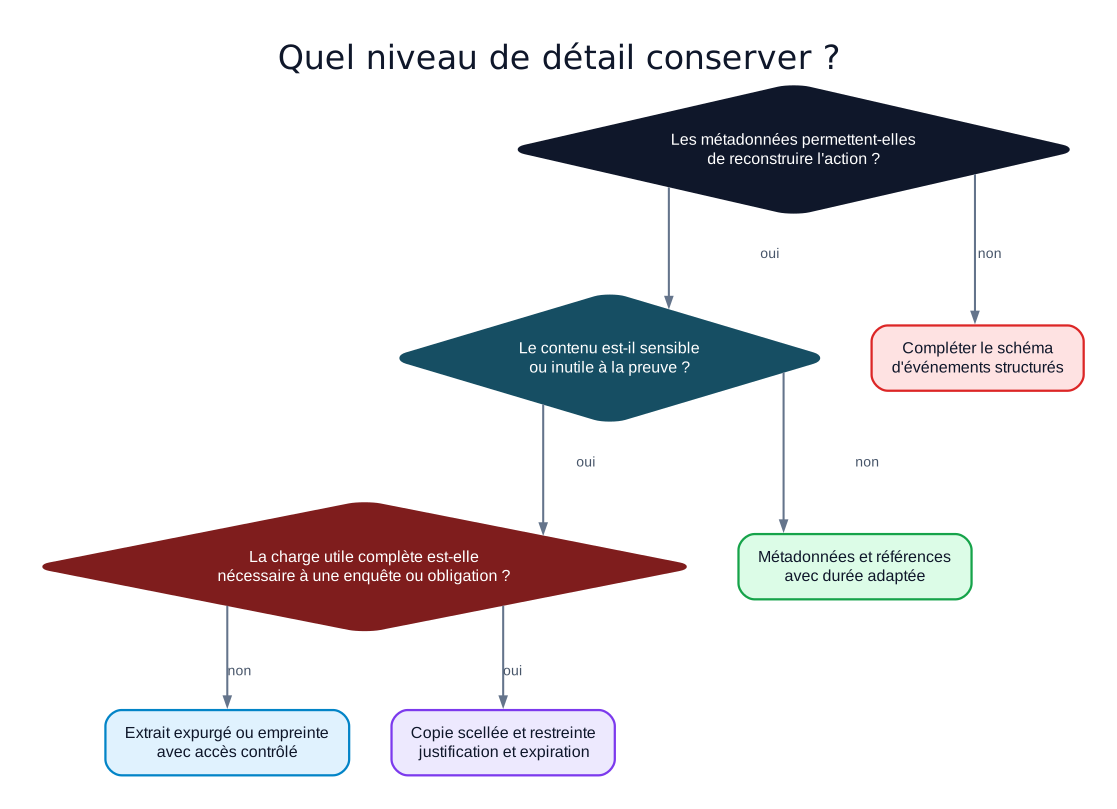
Schéma Atlensia : le niveau de détail dépend de la capacité à reconstruire l'action, de la sensibilité du contenu et de la nécessité démontrée de conserver une charge utile complète.
Cette approche permet aussi d'appliquer des durées différentes. Les identifiants de contrôle associés à une opération financière peuvent devoir suivre la politique de conservation du dossier métier. Un extrait utilisé pour diagnostiquer une erreur peut expirer plus tôt. Une copie complète créée pour une investigation doit avoir un propriétaire, un motif et une date de suppression. La bonne durée ne se déduit donc pas du format technique du log, mais de la finalité, de l'obligation applicable et du cycle de vie du processus concerné.
Le scénario métier révèle les preuves réellement nécessaires
Prenons un exemple illustratif : une équipe autonome prépare le traitement d'une demande fournisseur. Elle reçoit un courriel, consulte le dossier d'achat, vérifie une règle de délégation puis demande une validation humaine avant de créer un engagement dans l'ERP. En cas de contestation, conserver le courriel complet dans le journal n'est pas toujours nécessaire. L'identifiant du message, l'empreinte de la pièce jointe, la version de la règle, le montant expurgé ou classé par tranche, l'identité de l'approbateur et l'identifiant de l'engagement ERP peuvent suffire à reconstruire la séquence. Le dossier source reste accessible dans Outlook ou le système documentaire selon les droits habituels.
La situation change si l'incident porte précisément sur une instruction dissimulée dans la pièce jointe ou sur une extraction incorrecte. Une copie expurgée de l'extrait concerné peut alors devenir nécessaire. Si une enquête formelle exige l'original, celui-ci doit être préservé dans le système de preuve prévu par l'organisation, pas dupliqué silencieusement dans chaque plateforme de télémétrie. La politique doit permettre ce changement de niveau sans modifier toute l'instrumentation en urgence.
Pour cadrer un premier périmètre, l'équipe peut sélectionner trois actions qui ont un effet métier visible, comme envoyer un message externe, modifier un statut de dossier ou créer une écriture. Pour chacune, elle rédige la question d'audit, identifie le système de référence, définit les six événements, choisit le niveau de détail et teste la reconstruction avec une personne qui n'a pas participé au déploiement. Si cette personne ne peut pas expliquer l'action à partir de la trace et des références autorisées, le journal est incomplet. Si elle découvre des données sans rapport avec la question, il est trop intrusif.
Une trace ne prouve ni la vérité de la source ni la qualité de la décision
La journalisation possède des limites qu'une architecture de gouvernance doit reconnaître. Un identifiant de document prouve qu'une source a été consultée, pas qu'elle était exacte ou à jour. Un contrôle marqué comme réussi prouve qu'une règle a retourné un résultat, pas que la règle était bien conçue. Une approbation humaine prouve une décision, pas que la personne disposait du bon contexte. La piste d'audit rend ces éléments examinables. Elle ne les transforme pas en vérité.
L'intégrité technique est une autre condition. Les horloges doivent être cohérentes, les identifiants uniques et les événements critiques protégés contre la modification. L'OWASP Top 10 for Agentic Applications 2026 recommande des journaux complets, immuables et signés pour les actions d'agents, les appels d'outils et les communications entre agents dans les scénarios de risque concernés. Cette recommandation ne dispense pas de minimiser le contenu. Elle renforce surtout la nécessité de protéger l'enchaînement des preuves et de détecter les suppressions, insertions ou altérations.
Le NIST Generative AI Profile souligne enfin l'importance de documenter, enregistrer et analyser les incidents, ainsi que de conserver les versions, métadonnées et responsabilités utiles pour remonter d'un impact à sa source. Pour une équipe autonome, cela implique de relier la télémétrie technique au changement métier, au registre des politiques et au processus d'incident. Un tableau de bord de latence et de consommation reste utile pour l'exploitation, mais il ne remplace pas la preuve de qui pouvait agir, de ce qui a été autorisé et de ce qui a changé.
Le règlement européen sur l'IA impose par ailleurs des capacités de journalisation pour les systèmes à haut risque relevant de son article 12. Cette exigence ne s'applique pas automatiquement à chaque agent déployé en entreprise. Elle rappelle néanmoins une distinction utile : la traçabilité doit être proportionnée à la finalité et permettre d'identifier les situations à risque, de surveiller le fonctionnement et de soutenir les contrôles applicables. La qualification juridique du système et les durées de conservation doivent être établies avec les fonctions compétentes.
Conclusion
Auditer une équipe autonome ne consiste pas à conserver tout ce qu'elle a vu ou produit. Il faut pouvoir reconstruire les actions qui comptent, avec un identifiant d'exécution, un mandat, des références, une politique, un appel d'outil, une validation et un effet métier. Les métadonnées structurées forment le socle. Les contenus expurgés ou complets deviennent des exceptions justifiées, protégées et limitées dans le temps.
La prochaine étape utile n'est donc pas d'activer un niveau de log maximal. Elle consiste à choisir trois actions à impact, à formuler pour chacune la question d'audit et à tester si une personne indépendante peut expliquer ce qui s'est passé sans accéder à plus de données que nécessaire. C'est à ce moment que la traçabilité devient un véritable mécanisme de contrôle, et non une simple accumulation technique.
Sources primaires et références
Atlensia, plateforme d'orchestration d'équipes autonomes
OpenTelemetry, attributs et conventions sémantiques pour l'IA générative
OpenTelemetry, conventions sémantiques pour les événements
NIST AI 600-1, Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile, juillet 2024
OWASP, Top 10 for Agentic Applications 2026
Règlement (UE) 2024/1689, article 12 sur la journalisation des systèmes d'IA à haut risque
Règlement général sur la protection des données, article 5